


SentinelOne vuelve a ser reconocido como Líder en el Gartner Magic Quadrant 2026 para plataformas de protección de endpoints
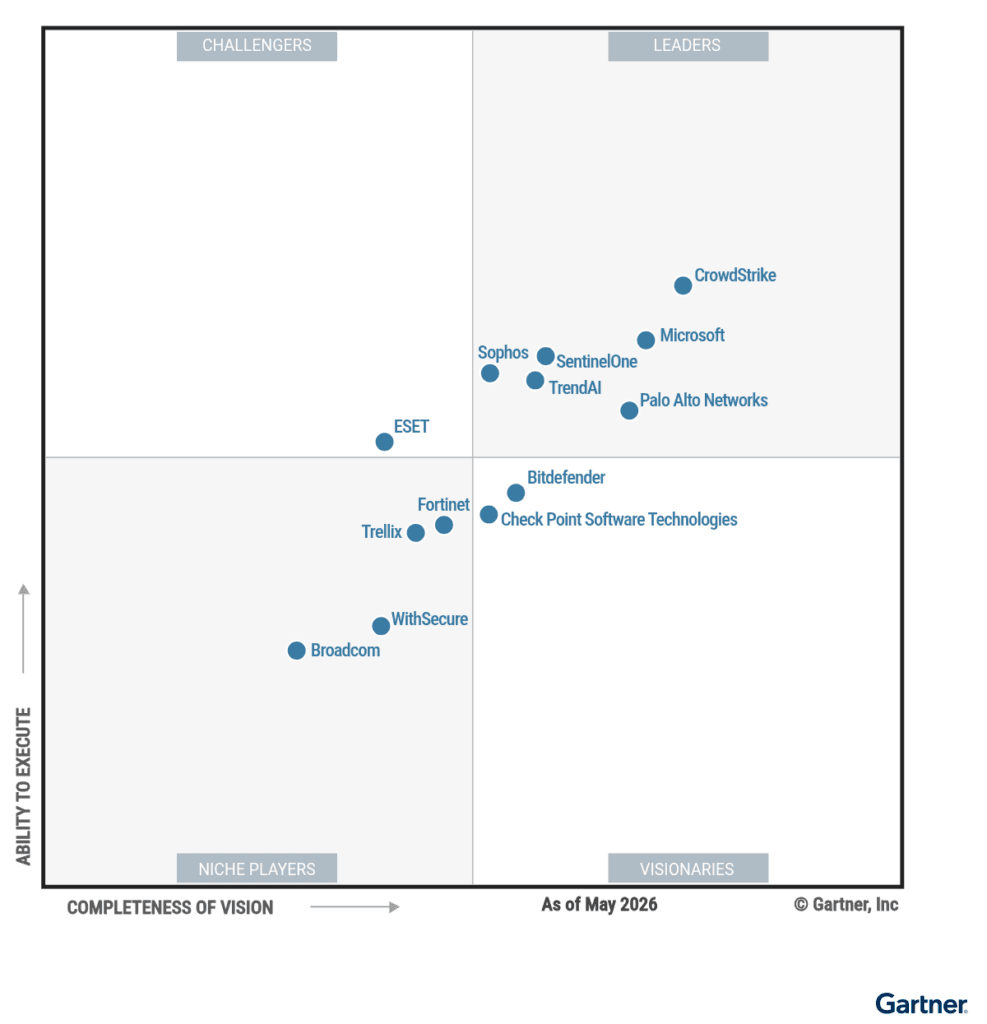
SentinelOne consolida su posición en el mercado global de ciberseguridad tras ser reconocido nuevamente como Líder en el Gartner Magic Quadrant 2026 para Endpoint Protection Platforms. Para las empresas en Chile, esta noticia refuerza la importancia de evaluar soluciones EDR y XDR con capacidades reales de prevención, detección, respuesta automatizada y visibilidad operativa.
Qué significa este reconocimiento para las empresas que buscan EDR en Chile
La seguridad de endpoints ya no se limita a instalar un antivirus empresarial. Las organizaciones necesitan visibilidad permanente sobre estaciones de trabajo, servidores, notebooks remotos y cargas de trabajo críticas. En este escenario, las plataformas EDR y XDR permiten detectar comportamientos anómalos, investigar incidentes, contener equipos comprometidos y automatizar acciones de respuesta.
El reconocimiento de SentinelOne en el Gartner Magic Quadrant 2026 confirma la relevancia de la plataforma Singularity™ dentro de un mercado altamente competitivo, donde las empresas comparan alternativas como Microsoft Defender for Endpoint, CrowdStrike Falcon, Sophos Endpoint, Kaspersky EDR, FortiEDR y Cortex XDR.
Enfoque de la noticia
Esta página está orientada a gerentes de tecnología, oficiales de seguridad, analistas SOC, jefes de infraestructura e ingenieros informáticos que están evaluando una solución EDR en Chile.
- Evaluación técnica de SentinelOne EDR/XDR.
- Comparación frente a soluciones endpoint tradicionales.
- Implementación local con acompañamiento especializado.
- Visibilidad, automatización y respuesta ante ransomware.
Por qué el mercado chileno está migrando hacia soluciones EDR y XDR
Las empresas chilenas operan con usuarios remotos, servicios cloud, aplicaciones SaaS, infraestructura híbrida y mayores exigencias de continuidad operacional. Bajo ese contexto, el endpoint se transformó en uno de los puntos críticos de entrada para ransomware, robo de credenciales, movimientos laterales y amenazas sin archivo.
Ransomware y amenazas avanzadas
Un EDR moderno debe detectar comportamientos maliciosos, detener procesos sospechosos, aislar equipos afectados y apoyar la recuperación operacional. La velocidad de contención es clave para reducir impacto financiero y reputacional.
Equipos TI con alta carga operativa
Muchas empresas no cuentan con un SOC interno 24/7. Por eso, la automatización, la priorización de alertas y la visibilidad centralizada son factores relevantes al elegir una plataforma endpoint.
Necesidad de evidencia técnica
Los equipos de seguridad requieren trazabilidad del incidente, árbol de procesos, actividad del endpoint, acciones tomadas, integración con SIEM y capacidad de investigación para responder auditorías internas o externas.
SentinelOne Singularity: capacidades relevantes para equipos TI y seguridad
SentinelOne Singularity™ combina prevención, detección, respuesta y análisis en una plataforma diseñada para operar con automatización y visibilidad sobre endpoints corporativos. Su valor para empresas en Chile está en reducir el tiempo entre detección, contención y remediación.
Respuesta automatizada
Permite ejecutar acciones de contención y remediación desde la consola, reduciendo dependencia de procesos manuales en incidentes críticos.
Visibilidad del ataque
Entrega contexto del comportamiento observado en el endpoint, facilitando análisis de causa raíz, investigación y priorización.
Protección frente a ransomware
Ayuda a detectar actividad sospechosa asociada a cifrado, ejecución maliciosa, persistencia y movimientos laterales.
Integración con SIEM
Puede integrarse con herramientas de monitoreo y correlación de eventos, aportando información de endpoint al flujo de seguridad corporativo.
Consola centralizada
Facilita la administración de políticas, agentes, alertas, incidentes y acciones de respuesta desde un punto único de control.
Escalabilidad empresarial
Se adapta a organizaciones con múltiples sedes, usuarios remotos, notebooks, estaciones de trabajo y servidores distribuidos.
Competencia EDR en Chile: qué debe comparar una empresa antes de decidir
El mercado de soluciones EDR en Chile es competitivo. La decisión no debe basarse solo en marca o precio por endpoint. Deben evaluarse capacidades de respuesta, visibilidad, administración, soporte local, integración con SIEM, cobertura de sistemas operativos y complejidad operacional.
| Solución evaluada | Posicionamiento habitual | Punto crítico a revisar |
|---|---|---|
| SentinelOne Singularity | EDR/XDR con enfoque en IA, automatización, respuesta y visibilidad del endpoint. | Validar edición adecuada: Control, Complete o paquetes superiores según necesidades de respuesta, hunting e integración. |
| Microsoft Defender for Endpoint | Alternativa integrada al ecosistema Microsoft 365 y Defender XDR. | Revisar licenciamiento, dependencia de Microsoft 365, configuración avanzada, operación de Intune y madurez del equipo interno. |
| CrowdStrike Falcon | Plataforma cloud con módulos de endpoint, threat intelligence, identidad y servicios administrados. | Comparar costo total, modularidad, servicios requeridos, soporte local y alcance real del paquete contratado. |
| Sophos Endpoint / Sophos EDR | Protección endpoint con EDR, XDR y opción MDR dentro del ecosistema Sophos. | Evaluar profundidad forense, automatización de respuesta, dependencia del stack Sophos y necesidades de operación interna. |
| Kaspersky Next EDR | Solución EPP/EDR con foco en protección endpoint, investigación y respuesta según edición. | Revisar restricciones internas, políticas corporativas, origen del fabricante y requisitos regulatorios del cliente. |
| FortiEDR / Cortex XDR / ESET / Bitdefender | Alternativas con distintos enfoques: integración de red, XDR, seguridad endpoint o administración centralizada. | Comparar integración con infraestructura existente, profundidad de endpoint, visibilidad, operación diaria y soporte especializado. |
Para posicionar correctamente una decisión EDR, la empresa debe ejecutar una evaluación técnica controlada: despliegue de agentes, políticas, pruebas de detección, respuesta ante incidentes, integración con SIEM, rendimiento en endpoints y validación de reportes para auditoría.
Cómo evaluar una solución EDR antes de comprar
Una evaluación EDR debe validar capacidades reales en el ambiente del cliente. No basta con revisar fichas técnicas. Es necesario comprobar administración, visibilidad, respuesta, consumo de recursos, compatibilidad y calidad del soporte.
Checklist técnico recomendado
- Compatibilidad con Windows, macOS, Linux y servidores críticos.
- Detección de malware, ransomware, amenazas fileless y comportamiento anómalo.
- Aislamiento de endpoint comprometido desde consola.
- Remediación, rollback o acciones de recuperación según edición.
- Árbol de procesos, timeline del incidente y evidencia forense.
- Integración con SIEM mediante Syslog, CEF u otros formatos soportados.
- Políticas diferenciadas por grupos, servidores, usuarios remotos y áreas críticas.
- Soporte local para implementación, operación y escalamiento.
NBITEK implementa SentinelOne EDR en Chile con acompañamiento técnico local
NBITEK apoya a empresas chilenas en la evaluación, implementación y operación de soluciones SentinelOne. El objetivo es que la plataforma no quede solo instalada, sino correctamente configurada, integrada y alineada con los procesos reales del equipo TI o de seguridad.
Evaluación inicial
Revisión de cantidad de endpoints, sistemas operativos, servidores, usuarios remotos, criticidad del negocio y herramientas de seguridad existentes.
Diseño de política
Definición de grupos, exclusiones controladas, niveles de protección, alertas, permisos, roles administrativos y criterios de respuesta.
Implementación asistida
Despliegue de agentes, validación de conectividad, pruebas de funcionamiento, revisión de eventos y ajustes iniciales de operación.
Integraciones
Apoyo en integración con SIEM, revisión de formatos de eventos, envío Syslog y coordinación con equipos internos o proveedores externos.
Transferencia técnica
Capacitación al equipo TI para interpretar alertas, ejecutar acciones de respuesta, revisar incidentes y mantener la plataforma.
Soporte local
Acompañamiento comercial y técnico en Chile para continuidad operacional, renovación, crecimiento y resolución de dudas.
Evalúa SentinelOne con NBITEK antes de tomar una decisión de compra
Recibe orientación técnica para comparar SentinelOne frente a otras soluciones EDR del mercado, definir la edición adecuada y validar la implementación en tu ambiente corporativo.
Solicita una revisión técnica
NBITEK puede ayudarte a dimensionar la solución, revisar requerimientos, preparar una prueba controlada y definir una propuesta para tu empresa.
Preguntas frecuentes sobre SentinelOne EDR en Chile
¿Qué es SentinelOne EDR?
SentinelOne EDR es una solución de detección y respuesta en endpoints que permite prevenir, detectar, investigar y responder ante amenazas en estaciones de trabajo, notebooks, servidores y otros activos corporativos.
¿SentinelOne reemplaza un antivirus empresarial?
Sí, SentinelOne puede reemplazar soluciones antivirus tradicionales cuando se implementa como plataforma de protección endpoint. Además, agrega capacidades EDR/XDR, automatización, visibilidad e investigación que normalmente no existen en antivirus básicos.
¿Qué diferencia hay entre EDR y XDR?
EDR se enfoca en detectar y responder amenazas en endpoints. XDR amplía la visibilidad hacia otras capas de seguridad, permitiendo correlacionar señales desde endpoint, identidad, nube, red u otras fuentes compatibles.
¿Qué empresas en Chile deberían evaluar SentinelOne?
Empresas con usuarios remotos, servidores críticos, exigencias de continuidad operacional, cumplimiento interno, exposición a ransomware o necesidad de mejorar la visibilidad de incidentes deberían evaluar SentinelOne EDR/XDR.
¿SentinelOne se puede integrar con SIEM?
Sí. SentinelOne puede integrarse con plataformas SIEM mediante mecanismos de envío de eventos y formatos compatibles, según la edición, configuración y arquitectura definida por la empresa.
¿Cómo elegir entre SentinelOne Control, Complete u otra edición?
La elección depende del nivel de visibilidad, respuesta, rollback, automatización, operación SOC e integración requerida. Para empresas que necesitan capacidades avanzadas de respuesta e investigación, SentinelOne Complete suele ser una alternativa más robusta que ediciones básicas.
Fuentes consultadas
- Comunicado oficial de SentinelOne sobre Gartner Magic Quadrant 2026 para Endpoint Protection Platforms
- Gartner Peer Insights: Endpoint Protection Platforms
- Recurso SentinelOne: Gartner Magic Quadrant 2026
Gartner, Magic Quadrant y Gartner Peer Insights son marcas comerciales de Gartner, Inc. y/o sus afiliadas. Gartner no respalda a ningún proveedor, producto o servicio descrito en sus publicaciones, ni recomienda seleccionar proveedores únicamente por una calificación o designación específica. Las menciones a marcas de terceros se realizan solo con fines informativos y comparativos.


